Nos últimos dois anos, uma mudança silenciosa redefiniu as regras de acesso a capital no setor imobiliário brasileiro. Bancos financiadores, fundos de investimento imobiliário (FIIs) e grandes clientes corporativos passaram a incluir questionários de segurança da informação como condição para liberar linhas de crédito, aprovar parcerias e fechar contratos. O que antes era pauta exclusiva de empresas de tecnologia agora está no check-list de construtoras e incorporadoras.
A ANBIMA, por exemplo, publica questionários de due diligence que incluem seções específicas sobre Tecnologia e Segurança da Informação para contratação de terceiros e parceiros. O Banco Inter declara em sua Política de Segurança para Fornecedores a exigência de conformidade com a "ISO nº 27001" como referência obrigatória. A tendência é clara: quem não comprova segurança não acessa capital.
A certificação ISO/IEC 27001 (ou a demonstração de readiness para SOC 2) tornou-se o mecanismo mais eficiente para atender essas exigências de forma padronizada, eliminando meses de idas e vindas com questionários customizados e acelerando o ciclo de aprovação de financiamento.
O Novo Cenário: Segurança da Informação como Requisito de Crédito
Até pouco tempo, a análise de crédito para uma construtora se limitava a indicadores financeiros, como fluxo de caixa, endividamento, ativos em garantia, histórico de entrega de obras. Isso mudou. Com a digitalização acelerada do setor e o aumento de fraudes (como o golpe do boleto falso originado por vazamento de dados), financiadores perceberam que a segurança dos dados dos compradores é um risco operacional que afeta diretamente a viabilidade do empreendimento.
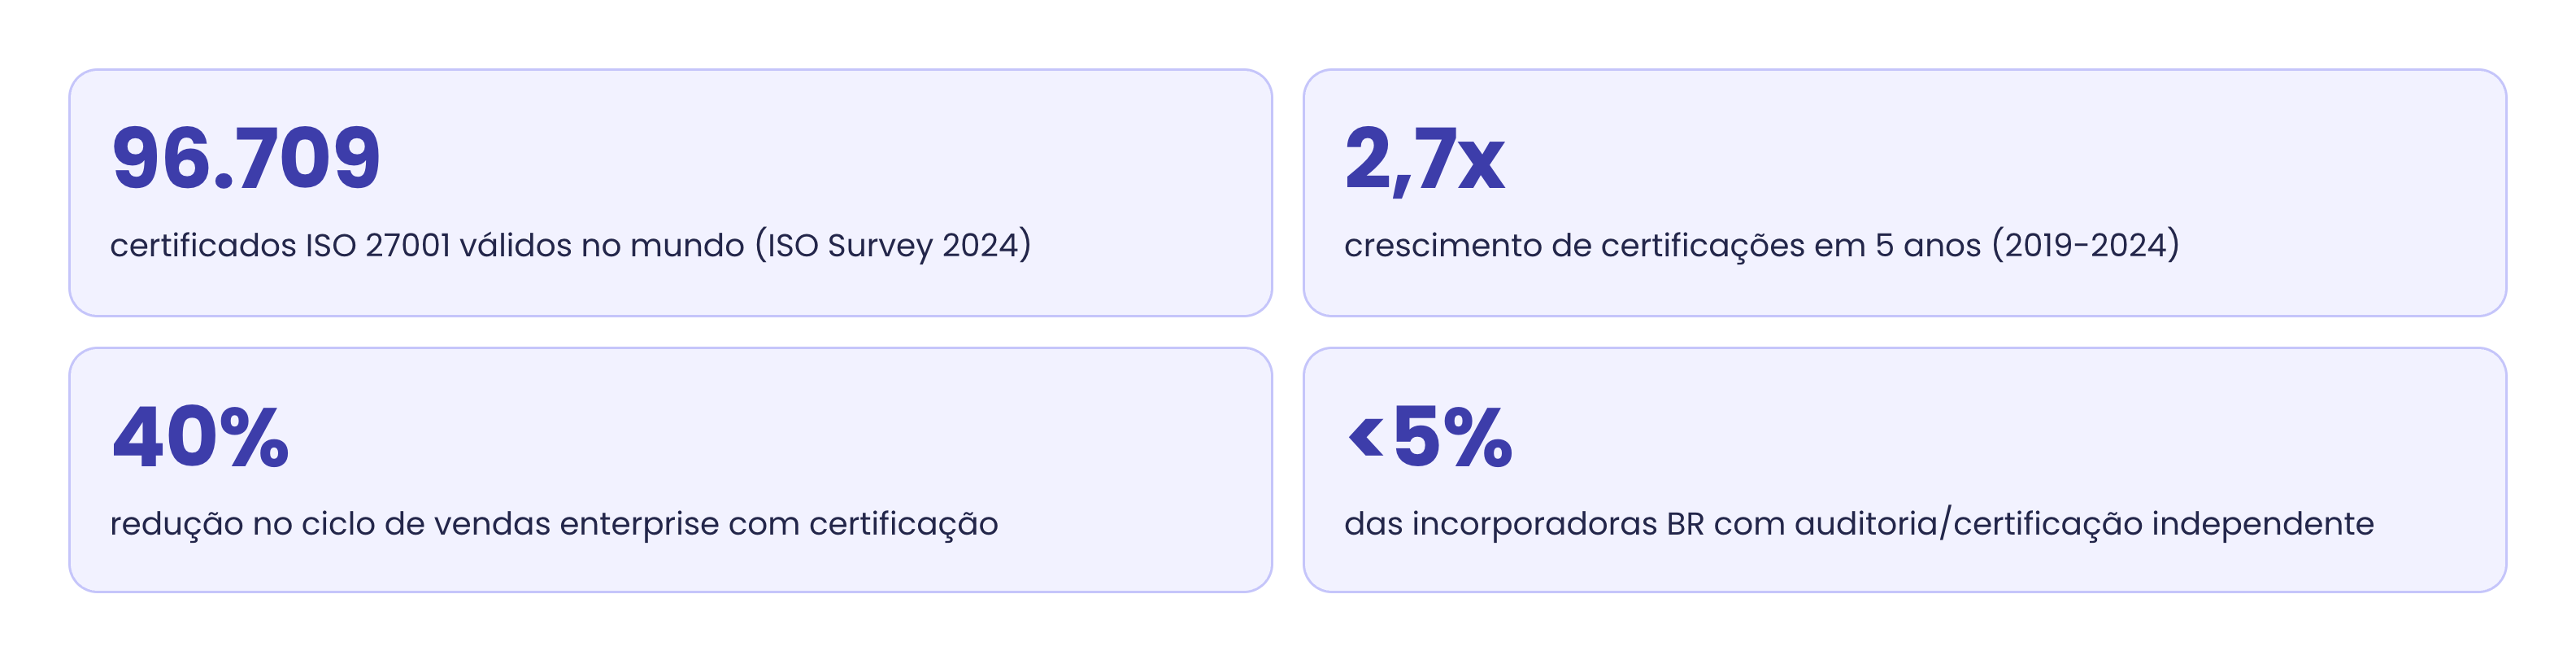
Reportagem da Revista K DEA 360 (julho/2026) evidencia essa transformação: "Quem se antecipa à tendência tende a ter mais facilidade de acesso a capital e uma posição melhor na disputa pelo investidor mais exigente", afirma o CFO da NF Empreendimentos. Segundo a mesma matéria, menos de 5% das incorporadoras brasileiras contam com certificação ou auditoria independente desse nível.
 Para entender o que é a ISO 27001 e como funciona o processo de certificação, a Data Guide preparou um guia completo: Certificação ISO 27001: o que é, benefícios e como obter.
Por Que Bancos e FIIs Estão Exigindo Segurança da Informação
A motivação dos financiadores é prática. Uma construtora que sofre um incidente de vazamento de dados pode enfrentar: (1) sanções administrativas da ANPD de até R$ 50 milhões; (2) centenas de ações judiciais de compradores lesados; (3) paralisia operacional por bloqueio de tratamento de dados; (4) dano reputacional que afeta as vendas do empreendimento financiado. Esse é o risco que o banco está avaliando quando envia o questionário de segurança.
Os questionários na prática
Os questionários típicos de due diligence bancária e de FIIs cobrem, no mínimo, estas dimensões:
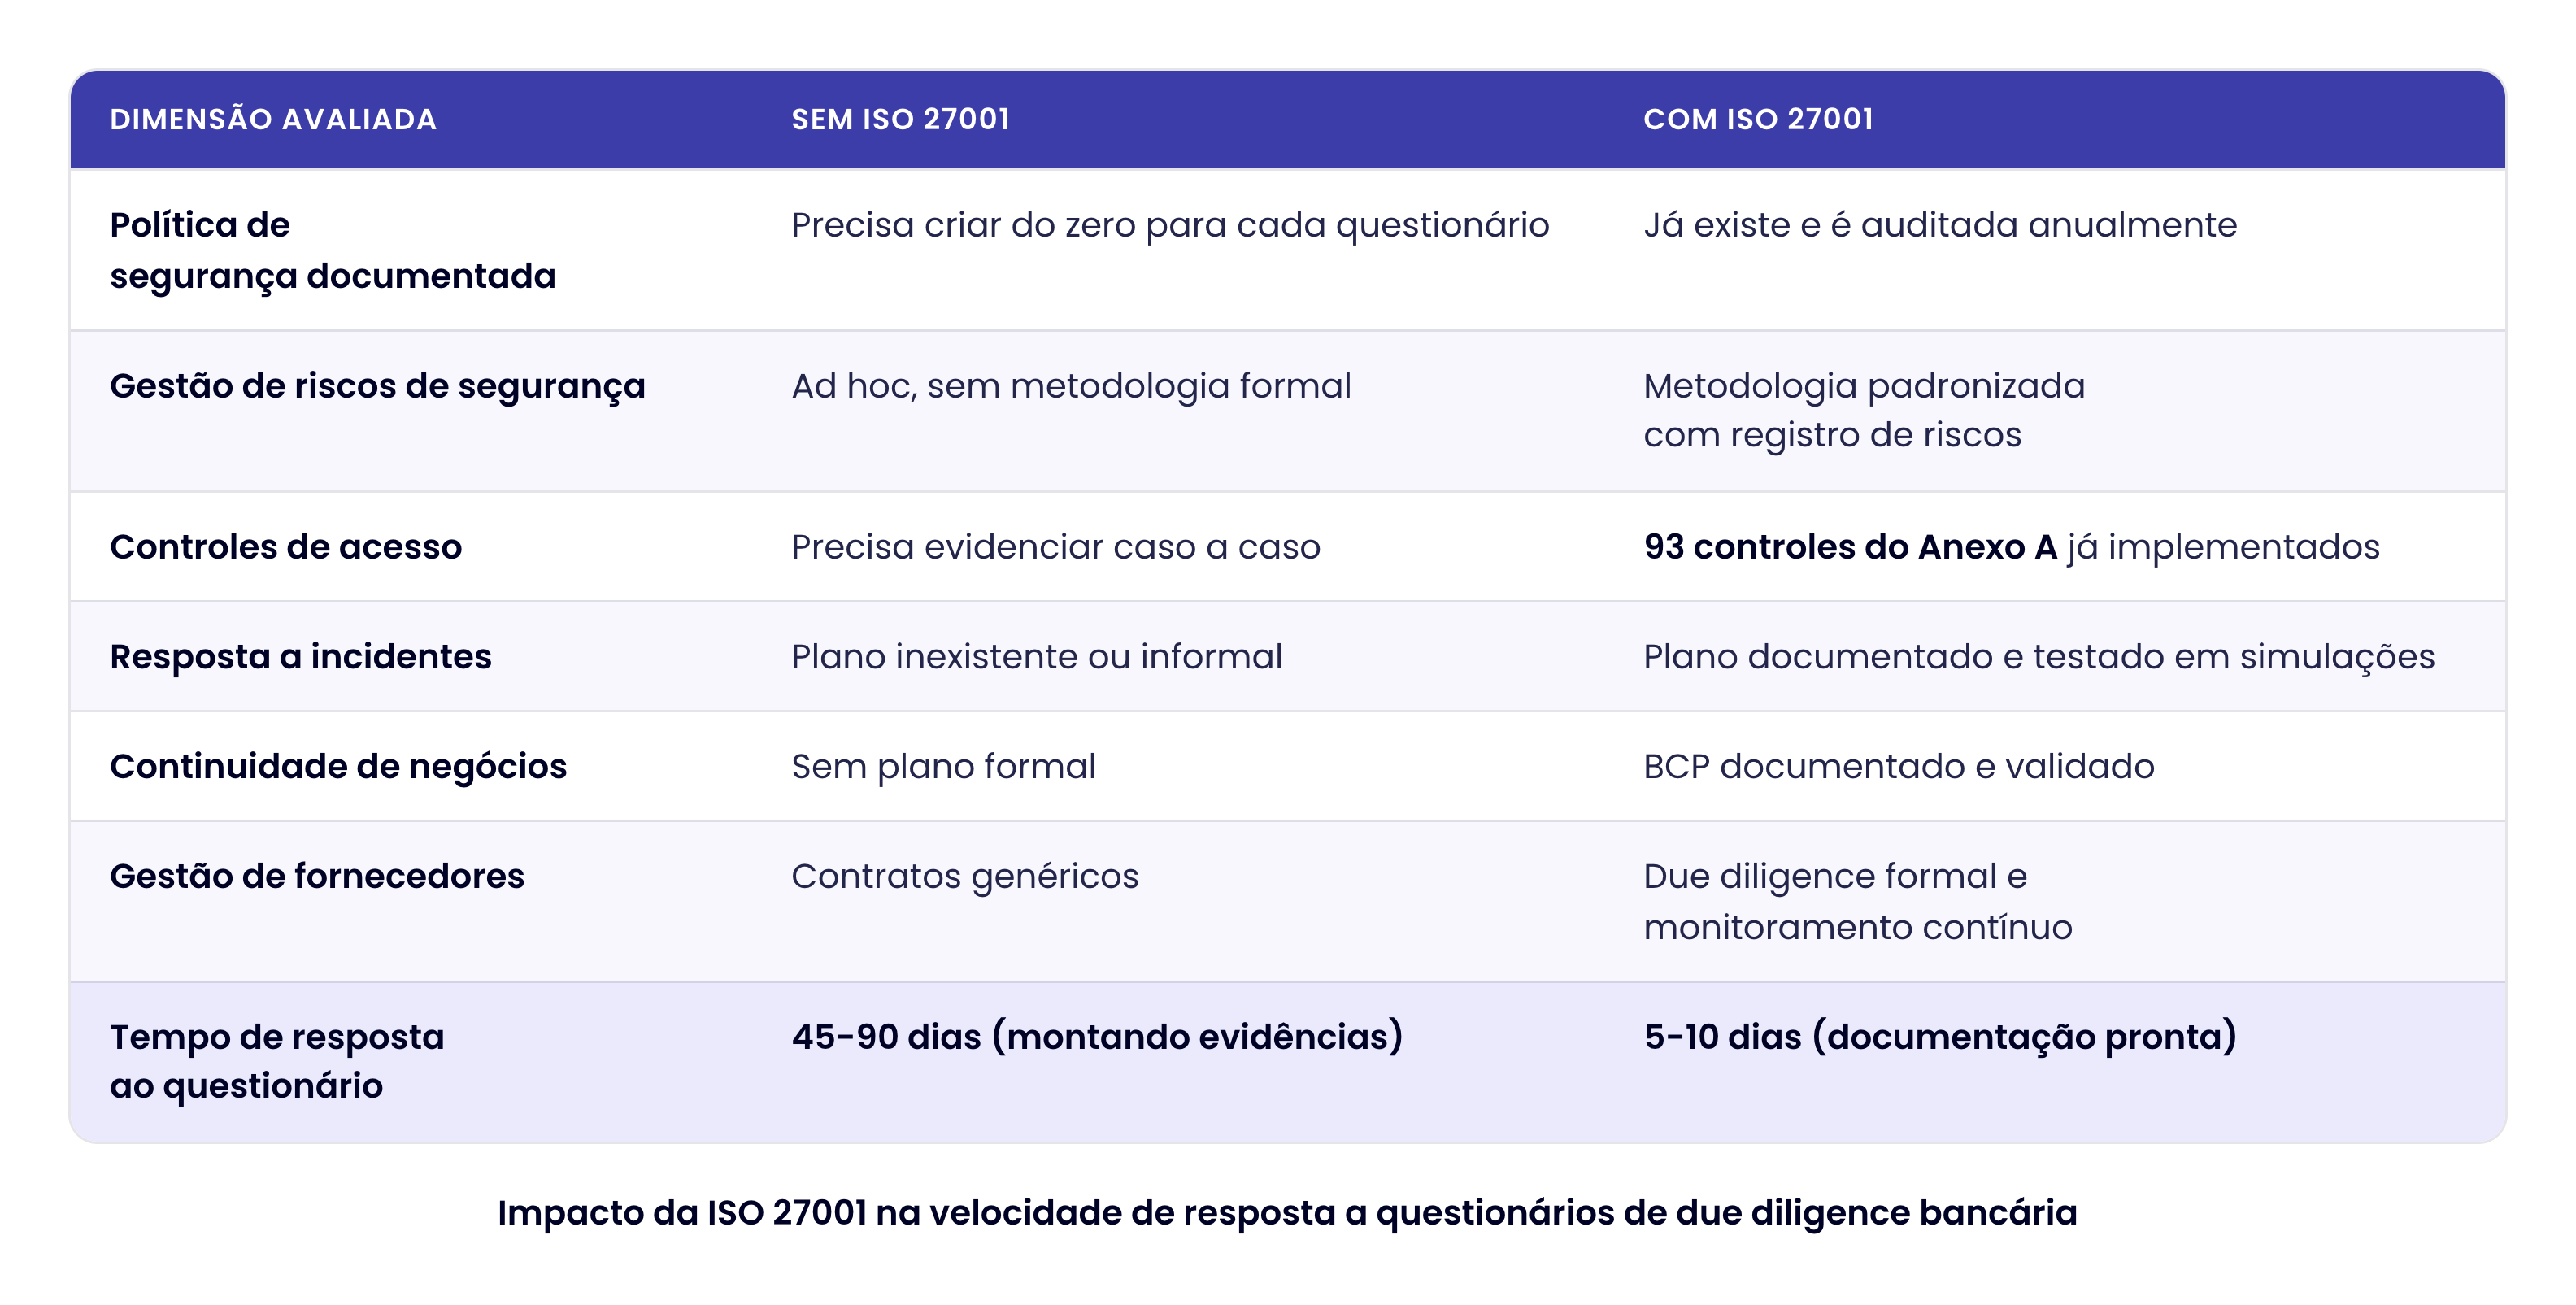 A conclusão é direta, a certificação substitui dezenas de perguntas com uma única evidência. O banco ou fundo sabe que uma empresa certificada já passou por auditoria de terceira parte nos 93 controles do Anexo A. Isso reduz o ciclo de aprovação em até 40%, segundo pesquisa da SecComply com empresas certificadas.
O Fluxo: Como a ISO 27001 Encurta o Caminho até o Crédito
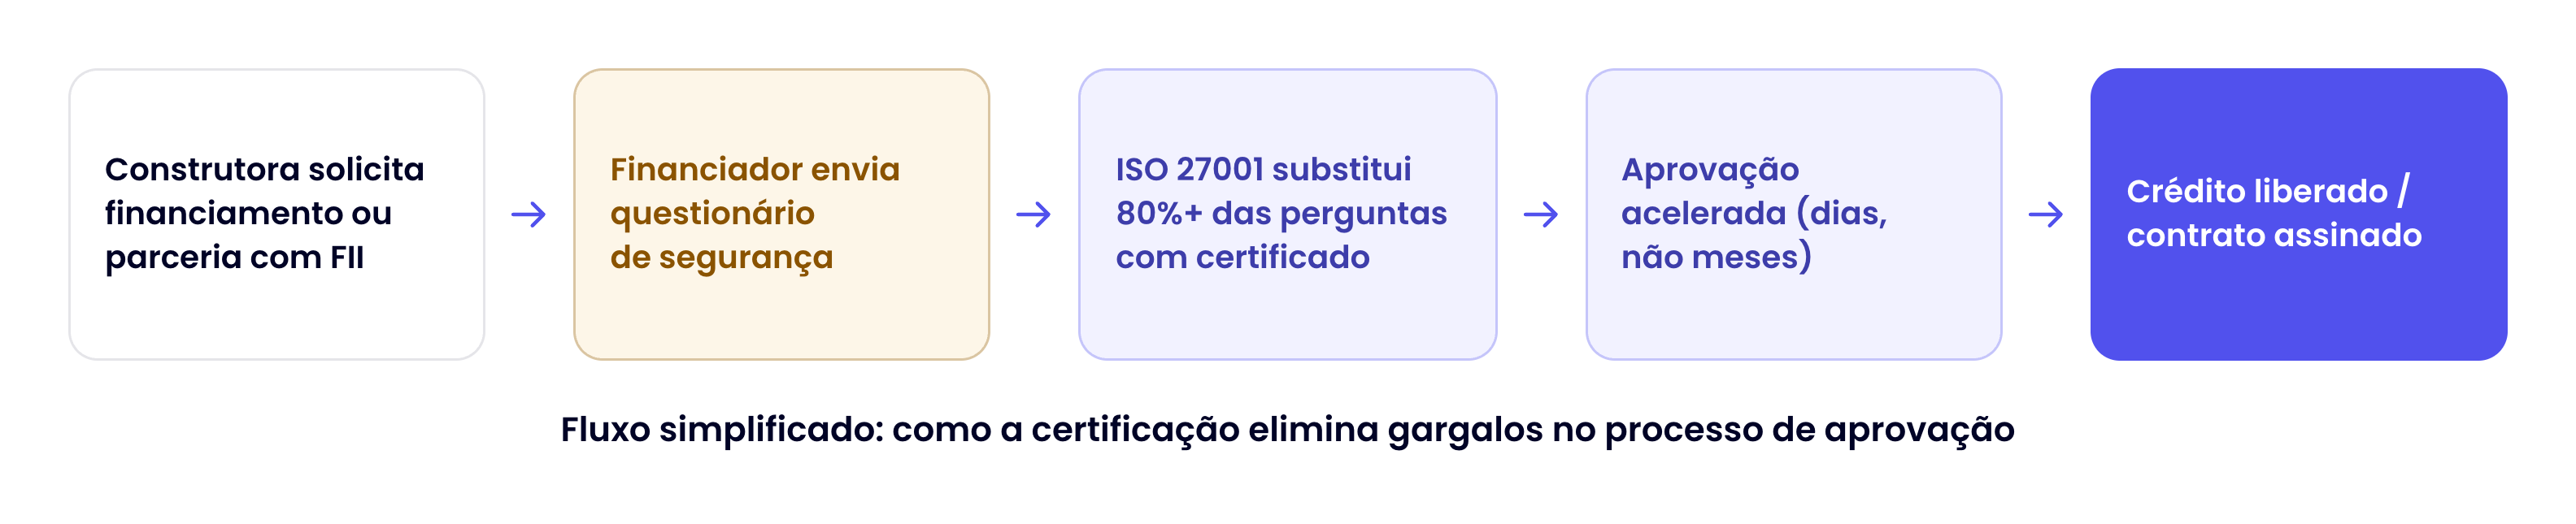
Sem a certificação, cada novo banco ou fundo exige que a construtora produza evidências do zero, capturas de tela de controles, políticas escritas às pressas, declarações de conformidade genéricas.
Com a certificação, o processo se resume a apresentar o certificado válido, a Declaração de Aplicabilidade (SoA) e, quando necessário, o último relatório de auditoria interna.
ISO 27001 vs. SOC 2: Qual Escolher no Contexto Brasileiro
Construtoras que operam exclusivamente no mercado brasileiro devem priorizar a ISO 27001. A razão é simples: bancos brasileiros, a ANBIMA e os FIIs referenciam a ISO como padrão. O SOC 2 (Service Organization Control 2) é mais reconhecido nos EUA e por clientes de SaaS. Porém, se a construtora trabalha com investidores internacionais ou planeja captar em mercados externos, o SOC 2 pode ser um complemento valioso.
 Para uma análise detalhada das diferenças entre as duas certificações, incluindo custos e prazos: SOC 2 vs ISO 27001: Entendendo as Diferenças e Complementaridades.
O Que a ISO 27001 Exige: Os 93 Controles Aplicados ao Setor Imobiliário
A versão 2022 da ISO/IEC 27001 organiza seus controles em quatro categorias: Organizacionais (37 controles), Pessoais (8), Físicos (14) e Tecnológicos (34). Para uma construtora, os controles mais relevantes concentram-se na proteção de dados de compradores, gestão de acessos a sistemas (CRM, ERP, plataformas de cobrança) e continuidade operacional.
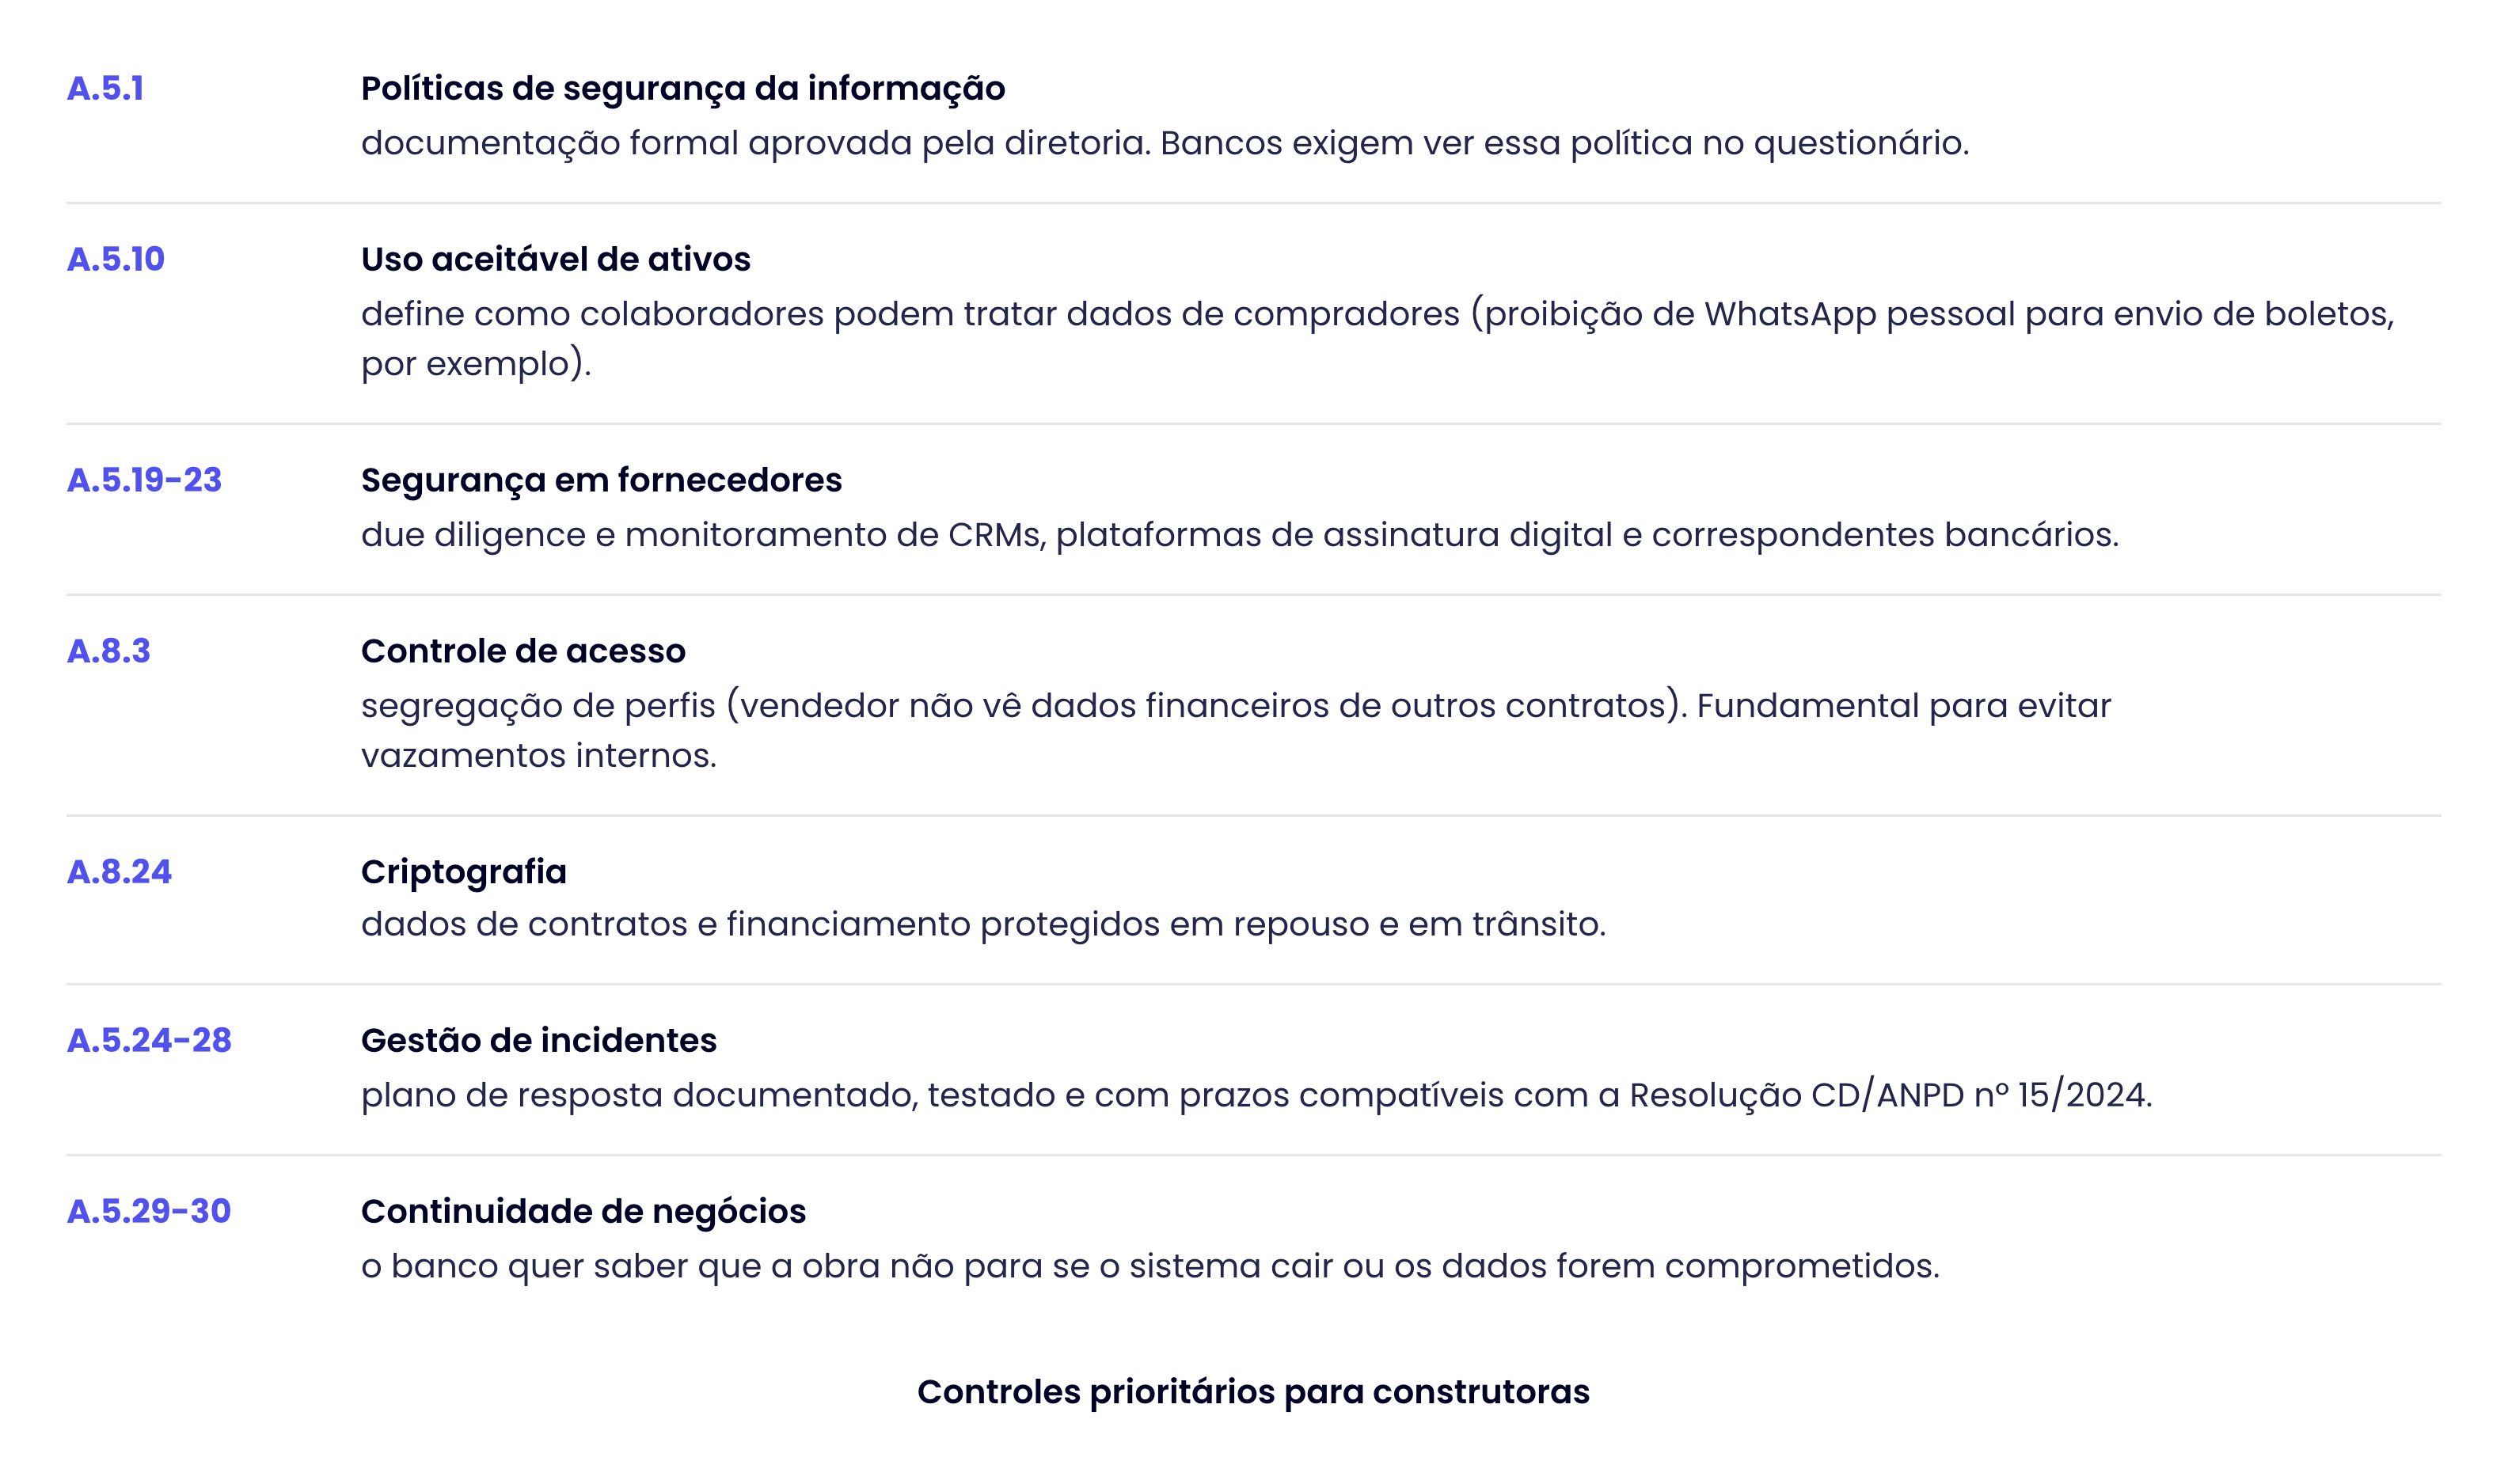
Controles prioritários para construtoras:
A.5.1 Políticas de segurança da informação: documentação formal aprovada pela diretoria. Bancos exigem ver essa política no questionário.
A.5.10 Uso aceitável de ativos: define como colaboradores podem tratar dados de compradores (proibição de WhatsApp pessoal para envio de boletos, por exemplo).
A.5.19-23 Segurança em fornecedores: due diligence e monitoramento de CRMs, plataformas de assinatura digital e correspondentes bancários.
A.8.3 Controle de acesso: segregação de perfis (vendedor não vê dados financeiros de outros contratos). Fundamental para evitar vazamentos internos.
A.8.24 Criptografia: dados de contratos e financiamento protegidos em repouso e em trânsito.
A.5.24-28 Gestão de incidentes: plano de resposta documentado, testado e com prazos compatíveis com a Resolução CD/ANPD nº 15/2024.
A.5.29-30 Continuidade de negócios: o banco quer saber que a obra não para se o sistema cair ou os dados forem comprometidos.
Para entender a relação entre segurança da informação e proteção de dados (e por que as duas são necessárias), veja: Segurança da Informação e Proteção de Dados: Entenda as Diferenças e Como Funcionam Juntas.
Benefícios Comerciais Concretos da Certificação
A ISO 27001 não é apenas um selo de conformidade. Para construtoras, ela gera vantagem competitiva mensurável:
1. Redução do ciclo de aprovação de crédito: empresas certificadas respondem a questionários de segurança em dias, não meses. Isso pode significar iniciar a obra 30 a 60 dias antes do concorrente.
2. Acesso a linhas de crédito antes inacessíveis: determinados fundos de investimento e bancos simplesmente eliminam do processo empresas que não demonstram maturidade em segurança. A certificação é o "bilhete de entrada".
3. Prêmio de seguro cibernético reduzido: seguradoras oferecem desconto de 25% a 30% para empresas ISO 27001 certificadas, segundo dados de mercado.
4. Diferencial na captação de compradores: investidores de imóveis de alto padrão agora pesquisam governança e segurança antes de fechar contrato. A certificação é prova tangível de compromisso.
5. Alinhamento com a LGPD e redução de risco regulatório: cerca de 70% dos controles da ISO 27001 atendem diretamente às exigências técnicas da LGPD (art. 46). Implementar o SGSI é, na prática, implementar boa parte da conformidade com a lei.
Dado de mercado: pesquisa A-LIGN (2026) com 500 líderes de segurança revelou que organizações certificadas desbloqueiam entre US$ 250 milhões e US$ 770 milhões em novas receitas que seriam inacessíveis sem a certificação. Mesmo em escala local, o princípio é o mesmo: sem o selo, o contrato não fecha.
Roteiro de Implementação: Da Decisão ao Certificado
O processo típico para uma construtora de médio porte leva entre 6 e 12 meses. As etapas principais são:
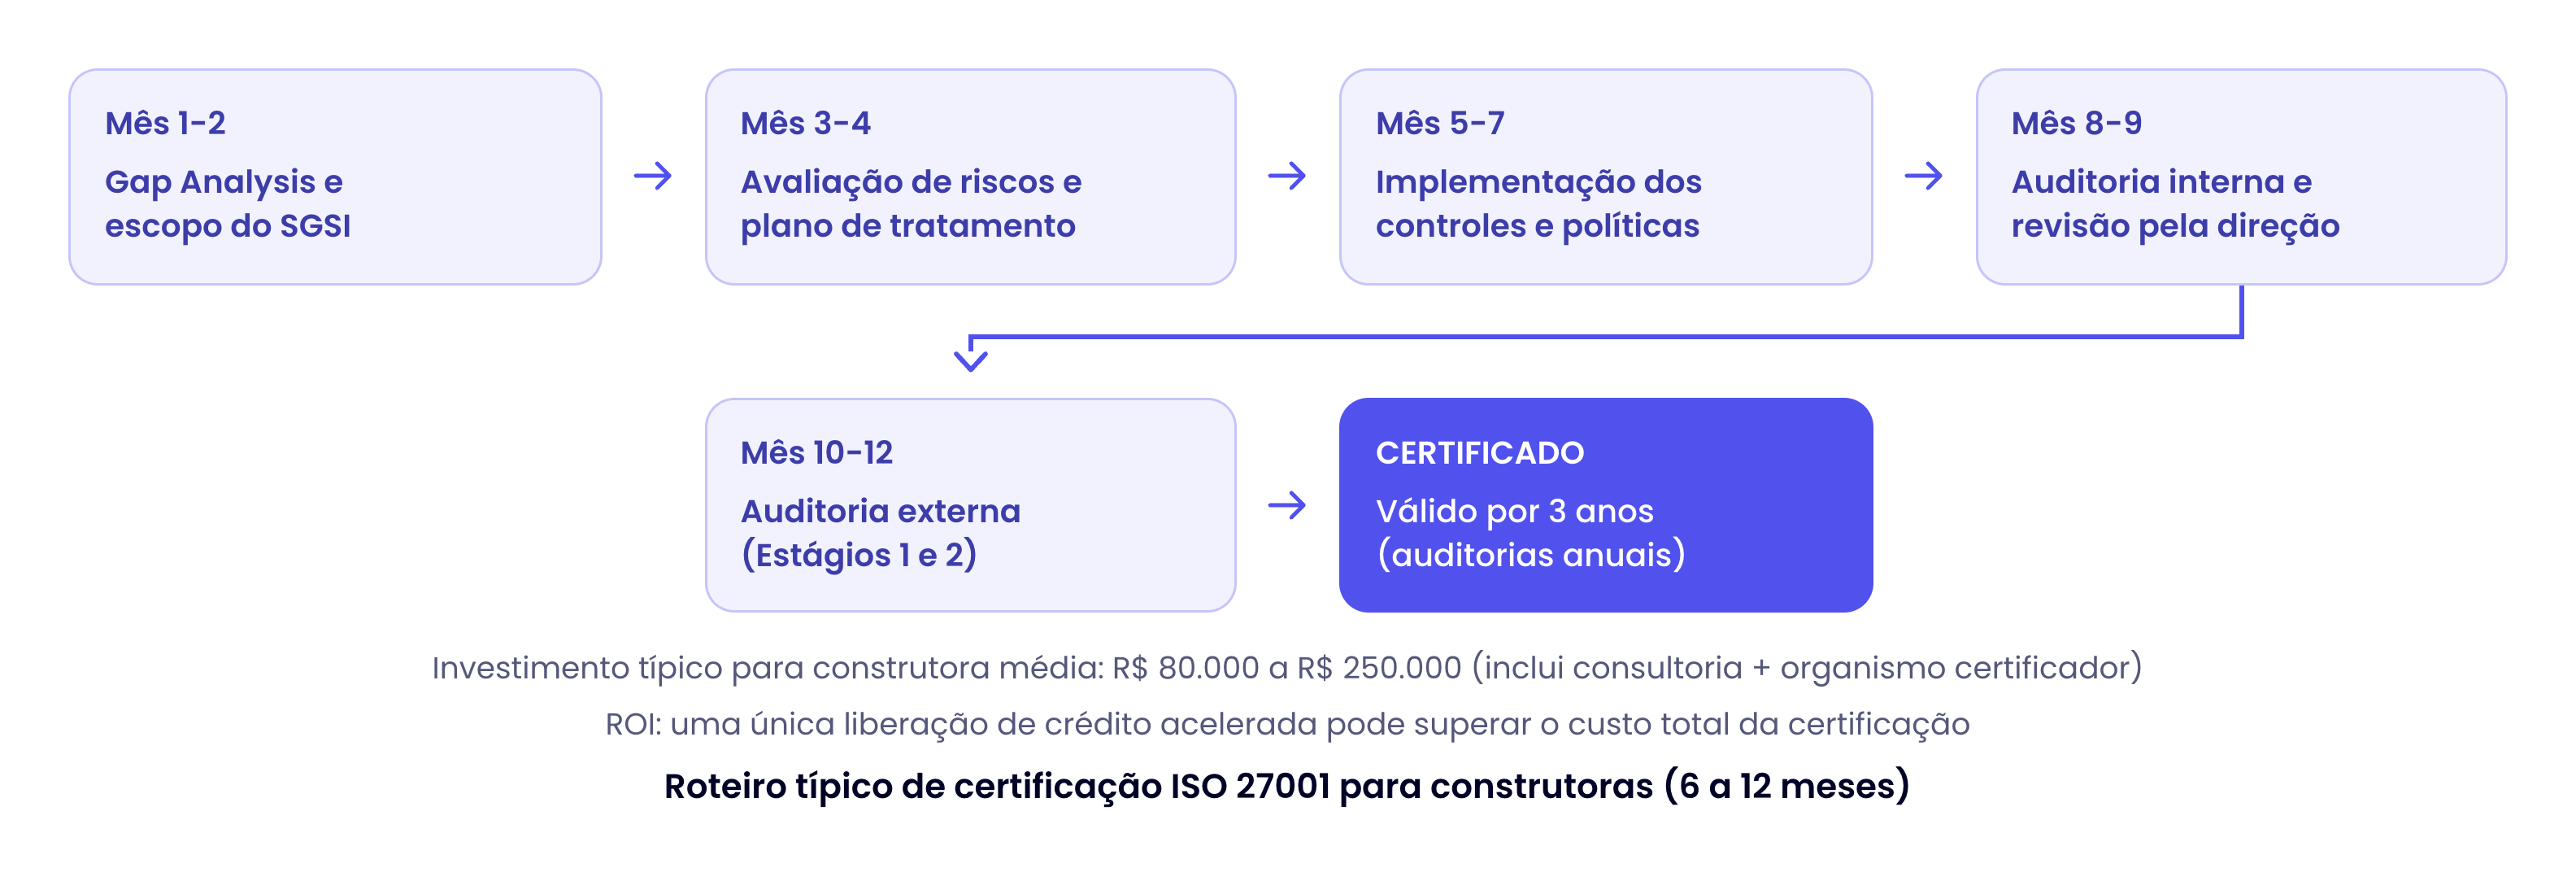
O investimento se paga rapidamente, se a certificação acelera em 60 dias a liberação de uma linha de crédito de R$ 20 milhões, os juros economizados nesse período (considerando CDI em torno de 13,75%) ultrapassam R$ 400 mil. O custo da certificação se paga na primeira operação.
Para quem precisa estruturar a governança de dados antes de iniciar o processo de certificação: O que é governança de dados e como implementar na sua empresa.
Além da ISO 27001: Extensões Relevantes Para o Setor
Dependendo da operação da construtora, extensões da família ISO 27000 podem ser relevantes:
ISO 27701 (Privacidade): extensão que adiciona controles específicos de proteção de dados pessoais ao SGSI. Ideal para construtoras que querem demonstrar conformidade com a LGPD de forma certificável. Saiba mais: ISO 27701: o que é, para que serve e por que é o próximo passo depois da LGPD.
ISO 27017 e 27018 (Nuvem): para construtoras que armazenam dados de compradores em plataformas cloud (CRMs como Salesforce, Hubspot ou sistemas de gestão imobiliária em nuvem). Entenda em: ISO 27017 e ISO 27018: guia completo para empresas que armazenam dados na nuvem.
O Papel da Conscientização Interna
Nenhum certificado se sustenta sem pessoas treinadas, a auditoria de manutenção anual verifica se os controles estão vivos na operação, não apenas no papel. Para construtoras, onde equipes comerciais lidam diariamente com dados sensíveis de compradores, o programa de conscientização é o que separa um SGSI funcional de um SGSI de gaveta.
O Verizon Data Breach Investigations Report 2025 aponta que 60% de todas as violações envolvem o fator humano. O IBM Cost of a Data Breach 2025 eleva esse número a 74%. Treinamento não é complemento: é fundação.
Para estruturar um programa que realmente funcione na prática: Como implementar um programa de conscientização em segurança da informação que realmente funciona.
A Gestão de Fornecedores como Pilar da Certificação
Uma construtora típica depende de dezenas de fornecedores que processam dados de compradores, como CRMs, plataformas de cobrança, correspondentes bancários, empresas de marketing, sistemas de assinatura digital. A ISO 27001 exige (controles A.5.19 a A.5.23) que cada um desses fornecedores seja avaliado, que contratos contenham cláusulas de segurança e que haja monitoramento contínuo.
Essa exigência, que parece burocrática, é exatamente o que bancos e FIIs querem ver, eles sabem que a cadeia de fornecedores é o ponto mais vulnerável. Uma construtora que demonstra controle sobre sua supply chain digital transmite confiança operacional ao financiador.
Para estruturar esse processo: Gestão de fornecedores e LGPD: como mapear, contratar e monitorar operadores de dados com segurança.
Para construtoras de menor porte: mesmo que a certificação plena não esteja no horizonte imediato, a implementação parcial dos controles ISO 27001 (chamada de "readiness") já permite responder a questionários com confiança. O banco não exige necessariamente o certificado em mãos, mas exige evidência de maturidade. Assim, ter o framework implementado e documentado, mesmo sem auditoria de terceira parte, já reduz significativamente o ciclo de aprovação. Veja por que PMEs não podem ignorar esse movimento: Por que as PMEs brasileiras não podem mais ignorar a segurança de dados.
Próximos Passos: Por Onde Começar
O ponto de partida é um gap analysis: uma avaliação que compara o estado atual dos controles de segurança da empresa com o que a ISO 27001 exige. Essa análise revela exatamente o que falta e permite criar um cronograma realista. A partir do gap analysis, a construtora pode definir se vai buscar a certificação plena ou apenas o "readiness" documentado.
Para estruturar todo o programa de forma integrada (segurança da informação + proteção de dados + governança): Como estruturar um programa de proteção de dados na sua empresa.
Perguntas Frequentes
A ISO 27001 é obrigatória para construtoras?
Não é obrigatória por lei, porém, está se tornando uma exigência de mercado. Portanto, bancos, FIIs e investidores corporativos incluem questionários de segurança como condição para liberar crédito. Sem demonstrar maturidade em segurança (via certificação ou readiness documentado), a construtora pode ter linhas de financiamento negadas ou ciclos de aprovação muito mais longos. É uma obrigação de fato, ainda que não de direito.
Quanto custa certificar uma construtora de médio porte?
O investimento total varia entre R$ 80.000 e R$ 250.000, incluindo consultoria para implementação do SGSI e taxas do organismo certificador. O valor depende do escopo (quantos processos e sites serão cobertos), do número de colaboradores e da maturidade inicial da empresa. O retorno se concretiza na primeira operação de crédito acelerada: economia de 30 a 60 dias de juros em financiamentos de alto valor supera facilmente o investimento.
Qual a diferença entre "readiness" e certificação?
O readiness significa implementar os controles e documentá-los internamente, sem passar pela auditoria de um organismo certificador acreditado, sendo aceito por muitos bancos como evidência suficiente, especialmente se acompanhado de uma autoavaliação formal. A certificação envolve auditoria externa em dois estágios, emissão de certificado por organismo acreditado e auditorias anuais de manutenção, ela tem peso maior em negociações com FIIs e investidores internacionais.
A certificação ISO 27001 substitui a conformidade com a LGPD?
Não substitui, mas cobre uma parcela substancial. A ISO 27001 foca em segurança da informação (confidencialidade, integridade, disponibilidade). A LGPD exige, além disso, bases legais para tratamento, direitos dos titulares, RIPD e governança de privacidade. Para cobrir o gap de privacidade, existe a ISO 27701 como extensão. Na prática, uma construtora certificada ISO 27001 + 27701 atende a quase totalidade das exigências técnicas e organizacionais da LGPD. Saiba mais em: ISO 27701: o que é, para que serve e por que é o próximo passo depois da LGPD.
Quanto tempo leva para obter a certificação?
Para uma construtora de médio porte partindo do zero, o prazo típico é de 8 a 12 meses. Empresas que já possuem alguma estrutura de segurança (políticas documentadas, controles de acesso implementados) podem acelerar para 6 a 8 meses. Após a certificação, há auditorias de manutenção anuais e recertificação a cada 3 anos. A dica é começar pelo gap analysis: ele revela o esforço real necessário e permite planejar com precisão.