Imagine a seguinte cena: você fecha a compra de um apartamento na planta, assina o contrato de financiamento e, semanas depois, recebe via WhatsApp um boleto com o valor exato da parcela, o número correto do contrato e o nome completo do empreendimento. Parece legítimo, certo? Não é. Trata-se do chamado golpe do boleto falso, uma fraude que cresce exponencialmente no Brasil e que tem origem em um problema de segurança da informação, é o vazamento de dados de contratos custodiados por construtoras e incorporadoras.
Pesquisa Datafolha em parceria com o Fórum Brasileiro de Segurança Pública, divulgada em agosto de 2025, revela que 24 milhões de brasileiros já foram vítimas de golpes com Pix ou boleto falso, com prejuízo agregado de quase R$ 29 bilhões. A perda média por pessoa atingiu R$ 1.198. Em 2024, o índice de vítimas era de 10%; em 2025, saltou para 14%.
Como Funciona o Golpe no Contexto Imobiliário
No setor imobiliário, a dinâmica do golpe explora uma vulnerabilidade específica: a riqueza de informações pessoais e financeiras contidas em um contrato de financiamento. Número do contrato, CPF, valor das parcelas, data de vencimento, endereço do imóvel, dados bancários do comprador. Quando esses dados vazam, o criminoso possui tudo o que precisa para fabricar um boleto que parece idêntico ao original.
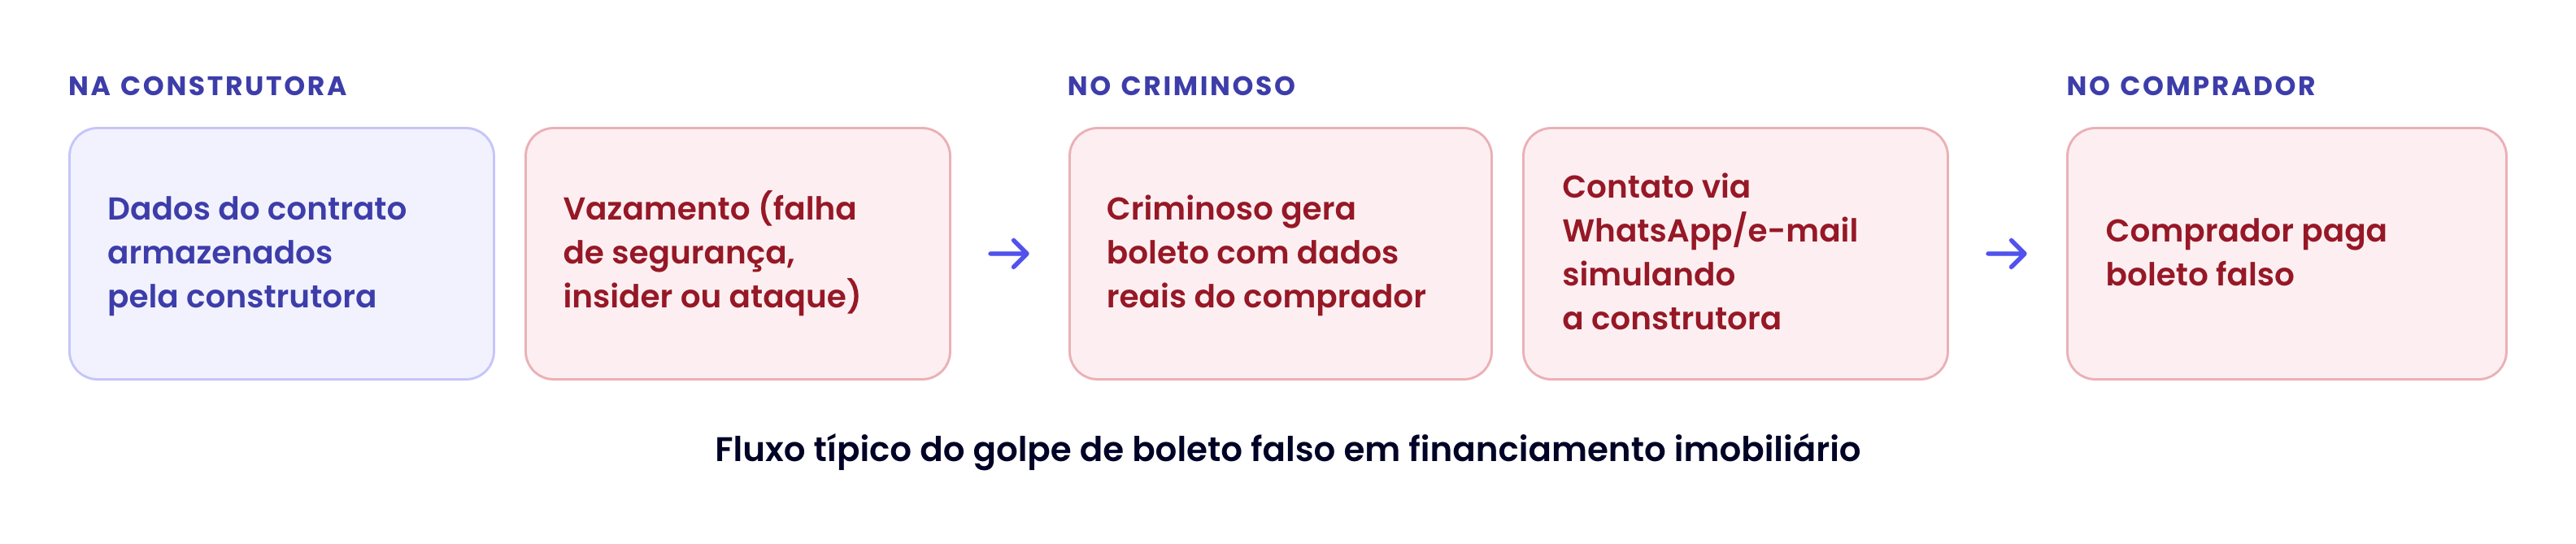
O diferencial desse golpe em relação a outras fraudes é a precisão dos dados. Não se trata de um spam genérico, o comprador recebe um boleto com informações que somente a construtora, o banco financiador ou o próprio comprador deveriam conhecer. Essa precisão elimina a desconfiança natural da vítima.
Responsabilidade Civil Objetiva: o que diz o STJ
O Superior Tribunal de Justiça consolidou em 2023 um precedente determinante. No REsp 2.077.278/SP, a Terceira Turma (relatora Ministra Nancy Andrighi) decidiu que a instituição que custodia dados de financiamento responde objetivamente quando esses dados vazam e são utilizados em golpes contra o consumidor. A fundamentação se apoia na Súmula 479 do STJ: "As instituições financeiras respondem objetivamente pelos danos gerados por fortuito interno relativo a fraudes e delitos praticados por terceiros no âmbito de operações bancárias."
Súmula 479/STJ: "As instituições financeiras respondem objetivamente pelos danos gerados por fortuito interno relativo a fraudes e delitos praticados por terceiros no âmbito de operações bancárias."
Embora a Súmula 479 tenha nascido no contexto bancário, a lógica se aplica integralmente a construtoras e incorporadoras que atuam como agentes de crédito imobiliário ou que custodiam dados contratuais de financiamento. O raciocínio jurídico é direto, quem aufere benefício econômico da atividade que envolve tratamento de dados pessoais sensíveis assume o risco do vazamento. Portanto, trata-se de responsabilidade objetiva, ou seja, independe de comprovação de culpa.
Em maio de 2025, a mesma corte reforçou o entendimento ao decidir que o vazamento de dados pessoais que viabiliza fraude bancária configura dano moral presumido (in re ipsa), reconhecendo o "sentimento de insegurança experimentado pela parte ao perceber que seus dados foram disponibilizados indevidamente para terceiros."
Aplicação à Construtora/Incorporadora
A incorporadora que coleta dados do comprador para viabilizar o financiamento (nome, CPF, renda, dados bancários, valor da transação) é controladora de dados nos termos do art. 5º, VI, da LGPD. Ainda que utilize um correspondente bancário ou sistema de terceiros, ela mantém a responsabilidade solidária pela segurança dessas informações. O Tribunal de Justiça de São Paulo já condenou a construtora por vazamento de dados de comprador de imóvel na planta, com indenização por danos morais (TJSP, Colégio Recursal de Osasco, 2023).
Para aprofundar como empresas de diferentes portes devem estruturar sua proteção, recomendamos a leitura: Por que as PMEs brasileiras não podem mais ignorar a segurança de dados.
Deveres de Resposta a Incidente sob a LGPD
A Lei Geral de Proteção de Dados (Lei 13.709/2018) estabelece obrigações concretas para quando um incidente de segurança ocorre. A construtora que identifica (ou deveria ter identificado) o vazamento de dados contratuais tem deveres imediatos:
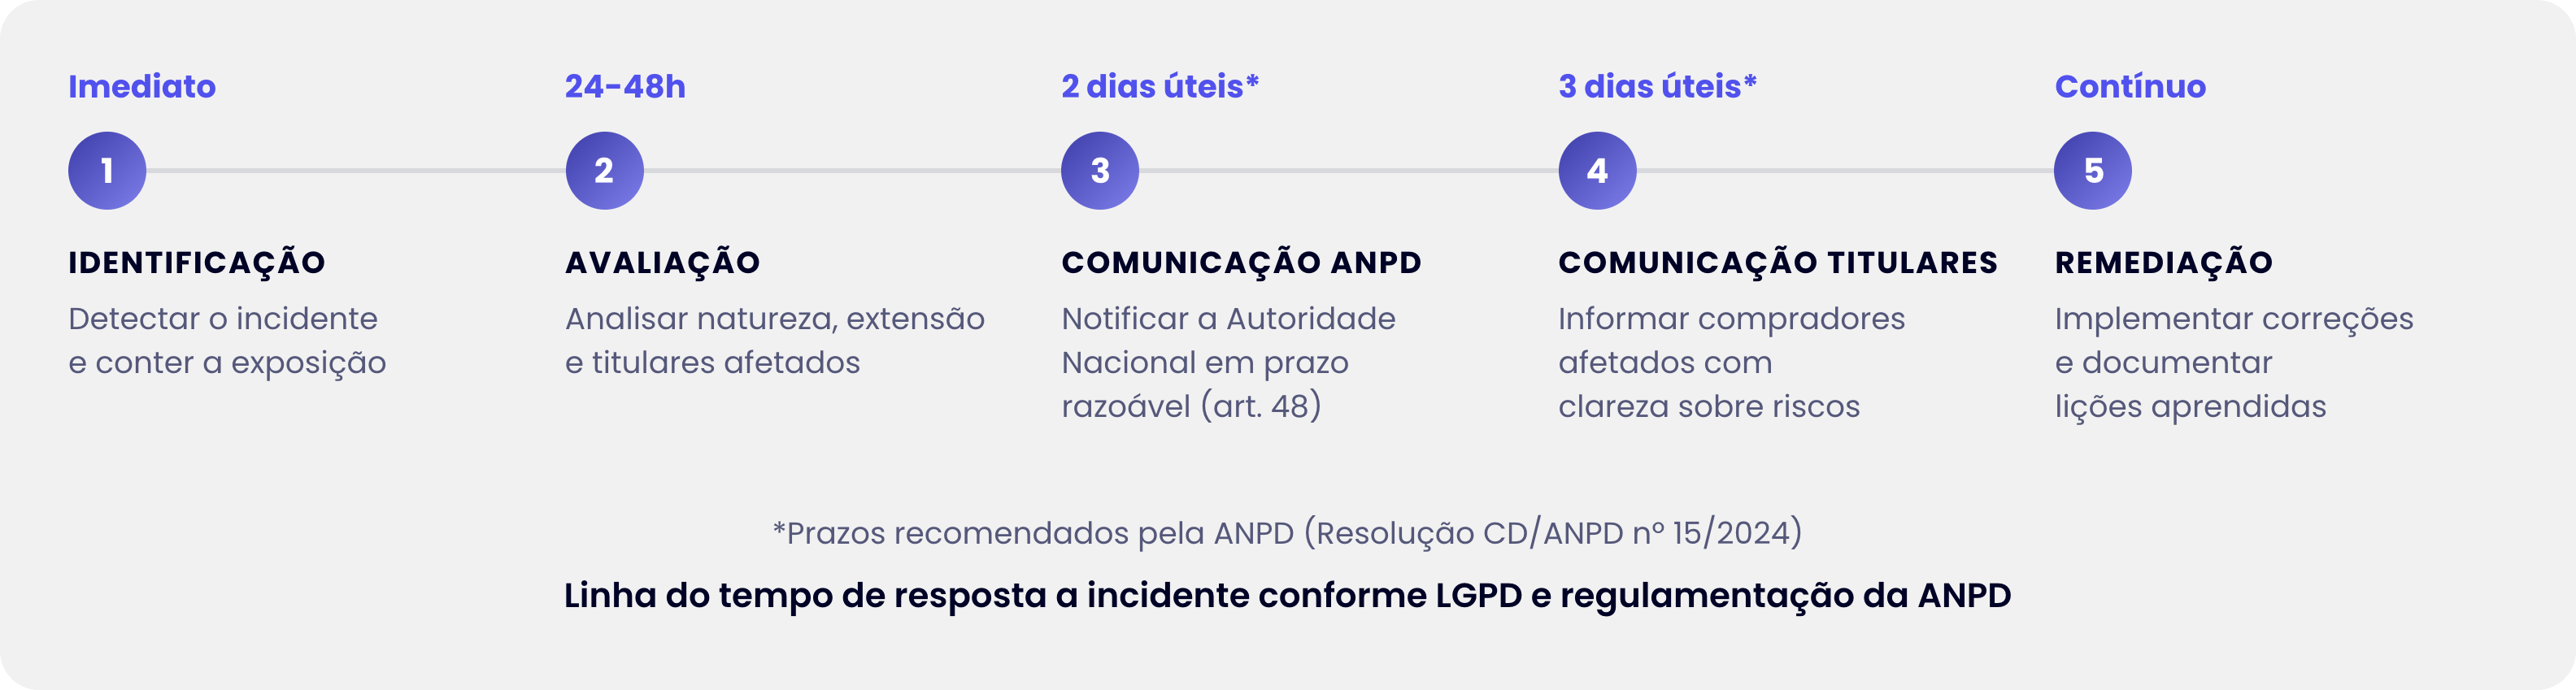
O art. 48 da LGPD exige que o controlador comunique à ANPD e ao titular a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante. No setor imobiliário, onde os dados vazados permitem fraudes financeiras diretas, o risco é inequivocamente relevante. A Resolução CD/ANPD nº 15/2024 estabelece o prazo de 3 dias úteis para comunicação à Autoridade Nacional.
A omissão ou atraso nessa comunicação agrava a responsabilidade da construtora, pois impede que o comprador tome medidas de precaução (como confirmar boletos diretamente com o setor financeiro da empresa).
Para entender a fundo os mecanismos de comunicação de incidentes e como documentar o RIPD exigido nesses cenários, confira: RIPD passo a passo: como conduzir uma Avaliação de Impacto à Proteção de Dados na sua empresa.
Análise de Risco: Onde as Construtoras Mais Falham
Mapeando os incidentes judicializados e as sanções aplicadas pela ANPD, é possível identificar padrões claros de vulnerabilidade no setor imobiliário. Os pontos críticos concentram-se em cinco dimensões:
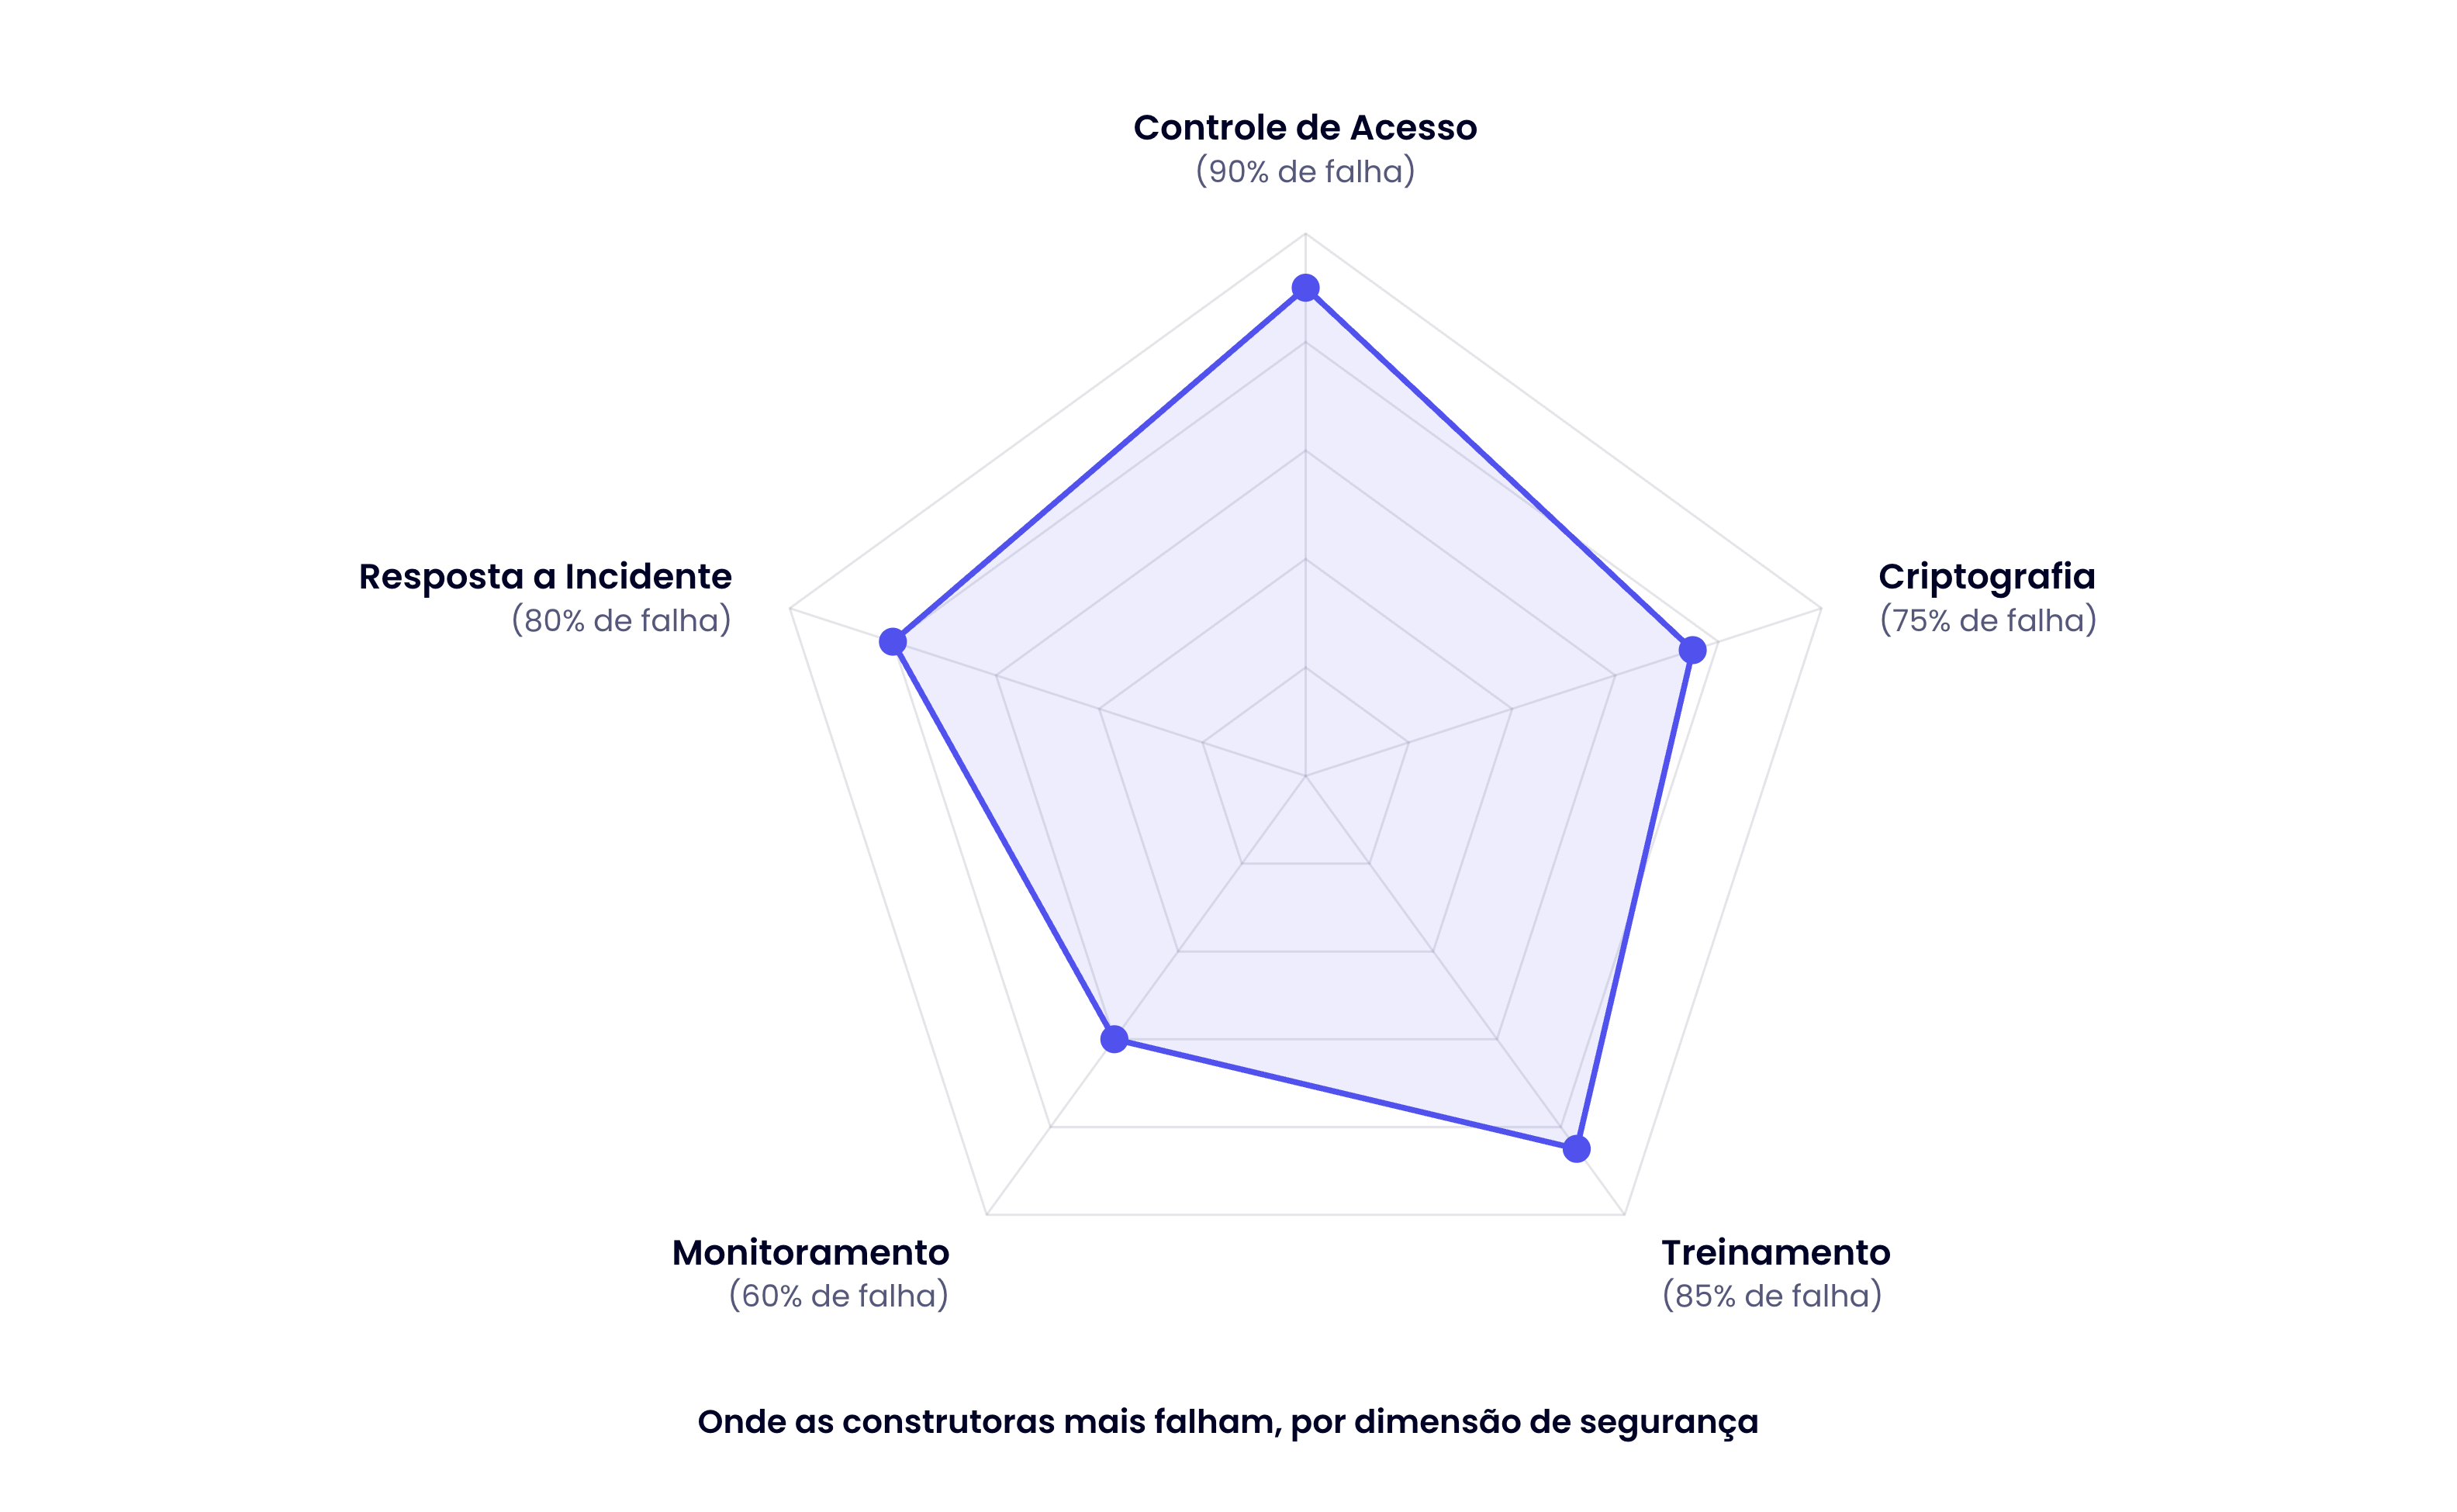
A combinação mais perigosa é a falta de controle de acesso granular (funcionários de vendas com acesso irrestrito a dados financeiros de todos os contratos) somada à ausência de treinamento em segurança da informação. Em muitos casos, o "vazamento" nem sequer é um ataque externo, trata-se de um colaborador que copia planilhas de clientes ou compartilha dados via WhatsApp com terceiros.
Medidas de Segurança que Evitam a Exposição
A boa notícia: a maior parte dos incidentes no setor imobiliário é evitável com medidas que não exigem investimentos milionários. O que exigem é governança e disciplina operacional.
Medidas técnicas prioritárias:
Controle de acesso por perfil (least privilege): cada colaborador acessa apenas os dados dos contratos que efetivamente opera. Vendedores não veem dados financeiros; financeiro não vê pipeline de vendas.
Criptografia de dados em repouso e em trânsito: contratos armazenados em bancos de dados devem ser criptografados (AES-256). Comunicações com clientes devem usar canais seguros, nunca WhatsApp pessoal.
Autenticação multifator (MFA): para todos os sistemas que contenham dados contratuais, sem exceção.
Logs de acesso auditáveis: registrar quem acessou qual contrato, quando e por qual motivo. Isso permite rastreabilidade em caso de incidente.
Canal oficial de envio de boletos: portal exclusivo com autenticação do comprador, eliminando a possibilidade de confusão com boletos enviados por terceiros.
Medidas organizacionais
Treinamento periódico: equipe comercial, financeira e de atendimento treinada para não compartilhar dados contratuais por canais informais.
Política de retenção e descarte: dados de contratos quitados ou cancelados devem ser eliminados dentro do prazo legal, reduzindo a superfície de exposição.
Due diligence de fornecedores: CRMs, ERPs e plataformas de gestão imobiliária precisam demonstrar conformidade com a LGPD antes da contratação.
Plano de resposta a incidentes documentado e testado: simulações periódicas (tabletop exercises) garantem que a equipe sabe agir quando o incidente ocorre.
Para estruturar a avaliação de terceiros que processam dados do seu negócio, recomendamos: Due diligence de fornecedores críticos: o checklist que vai além da certidão negativa e do CNAE.
Impacto Financeiro: Quanto Custa Não Proteger
O risco financeiro para a construtora não se limita a uma indenização individual. Assim, um único incidente pode gerar centenas de ações judiciais simultâneas (um empreendimento com 300 unidades = 300 potenciais vítimas). Além da responsabilidade civil, há sanções administrativas da ANPD que podem chegar a 2% do faturamento, limitadas a R$ 50 milhões por infração.
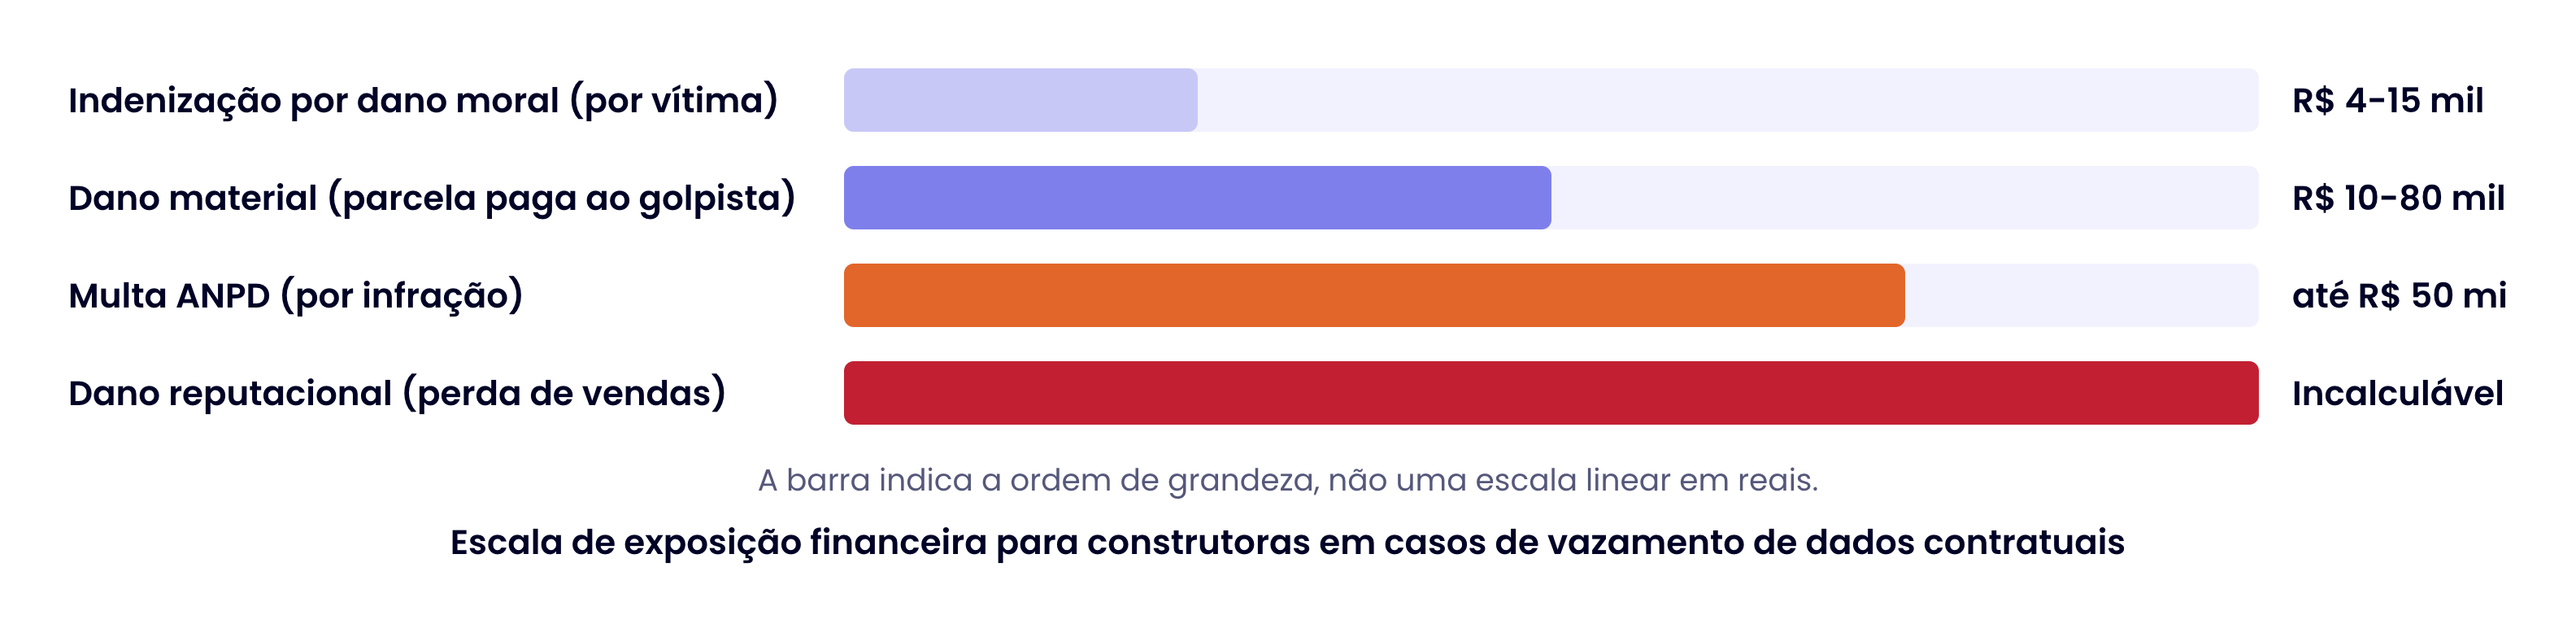
Segundo relatório da Serasa Experian (janeiro de 2025), a preocupação das empresas brasileiras com fraudes cresceu 58% em apenas um ano, em específico, no o setor imobiliário, onde o ticket médio das transações é alto e os dados são extremamente detalhados, o impacto de um incidente é proporcionalmente maior.
Para entender o cenário regulatório atual da ANPD no Brasil, veja: O Mapa de Fiscalização da ANPD para 2026-2027: o que sua empresa precisa saber antes de estar na mira
Casos Reais que Consolidaram a Jurisprudência
REsp 2.077.278/SP (STJ, 3ª Turma, out/2023): consumidora que financiou veículo recebeu via WhatsApp boleto falso contendo número do contrato, valor exato das parcelas e dados pessoais que somente a financeira detinha. O STJ reconheceu que o vazamento partiu da instituição e a condenou a declarar válido o pagamento feito pela cliente, restituir parcelas pagas indevidamente e indenização por danos morais. A corte aplicou a Súmula 479 e o art. 44 da LGPD (tratamento irregular de dados).
TJSP, Colégio Recursal de Osasco (2023): comprador de imóvel na planta teve seus dados vazados pela construtora para empresa de móveis planejados. A condenação por danos morais (R$ 4.000) confirmou que a construtora responde mesmo quando o dado é compartilhado com terceiros "parceiros comerciais", sem consentimento do titular.
REsp (STJ, 4ª Turma, mai/2025): a corte consolidou que quando fraude bancária decorre de vazamento prévio de dados, o dano moral é presumido (in re ipsa), dispensando prova do sofrimento. O fundamento: a "sensação de insegurança" configura, por si só, violação à personalidade.
Esses precedentes indicam uma tendência clara: a Justiça brasileira está tratando o vazamento de dados como fato do serviço, nos termos do art. 14 do Código de Defesa do Consumidor. A construtora que não investir em segurança da informação está, na prática, acumulando passivo judicial.
O Que o Comprador Pode Fazer
Se você é comprador de imóvel e quer se proteger: (1) nunca pague boletos recebidos por WhatsApp, e-mail ou SMS sem confirmar diretamente com o setor financeiro da construtora pelo telefone oficial; (2) utilize exclusivamente o portal do cliente para gerar boletos; (3) desconfie de "descontos para quitação antecipada" oferecidos por canais não oficiais; (4) registre boletim de ocorrência imediatamente se cair no golpe, pois o prazo para ação judicial conta a partir do conhecimento do fato.
Fontes e Referências
STJ, REsp 2.077.278/SP, 3ª Turma, Rel. Min. Nancy Andrighi, j. 03/10/2023. Disponível em: stj.jus.br
Pesquisa Datafolha/Fórum Brasileiro de Segurança Pública (ago/2025): 24 milhões de vítimas de golpes com Pix e boleto falso. Fonte: G1/Globo
Serasa Experian (jan/2025): tentativas de fraudes bancárias cresceram 10,4% em 2024, prejuízo potencial de R$ 51,6 bilhões. Fonte: serasaexperian.com.br
Conjur (mai/2023): Construtora condenada por vazamento de dados de comprador no TJSP. Fonte: conjur.com.br
Febraban (mar/2025): prejuízo com golpes financeiros subiu a R$ 10,1 bilhões em 2024. Fonte: Folha de S.Paulo
LGPD (Lei 13.709/2018), arts. 44, 46 e 48. Resolução CD/ANPD nº 15/2024.
Súmula 479/STJ e art. 14 do Código de Defesa do Consumidor (Lei 8.078/1990).
Perguntas Frequentes
A construtora pode alegar que a culpa é do comprador por não ter verificado o boleto?
Não. O STJ já afastou a tese de culpa exclusiva do consumidor nesses casos, quando o boleto falso contém dados que somente a empresa custodiava (valor exato, número do contrato, CPF), a responsabilidade é objetiva da empresa que permitiu o vazamento. O comprador não tem obrigação de ser especialista em segurança bancária. A sofisticação do golpe elimina o argumento de "falta de diligência" por parte da vítima.
Qual a diferença entre responsabilidade da construtora e do banco financiador?
Ambos podem responder solidariamente. Se os dados vazaram da base da construtora (por exemplo, dados do contrato de compra e venda), ela é a responsável principal como controladora dos dados. Por outro lado, se o vazamento partiu do sistema bancário (dados do financiamento propriamente dito), o banco responde nos termos da Súmula 479. Na prática, quando ambos possuem os mesmos dados, a vítima pode acionar qualquer um deles ou ambos, cabendo à empresa demandada provar que o vazamento não partiu de sua base.
Existe prazo para a construtora comunicar o vazamento à ANPD e aos compradores?
Sim. A Resolução CD/ANPD nº 15/2024 regulamentou o art. 48 da LGPD e estabelece o prazo de 3 dias úteis para comunicação à Autoridade Nacional de Proteção de Dados, contados a partir do conhecimento do incidente. A comunicação aos titulares (compradores) deve ser feita em prazo razoável, preferencialmente em até 3 dias úteis. O descumprimento do dever de comunicação pode caracterizar infração à LGPD, sujeitando a empresa às medidas e sanções administrativas cabíveis, além de poder ser considerado na análise de eventual responsabilidade civil decorrente do incidente.
Como a construtora pode provar que tomou medidas adequadas de segurança?
A empresa deve demonstrar: (1) existência de política de segurança da informação documentada e implementada; (2) controles de acesso por perfil (princípio do menor privilégio); (3) criptografia de dados em repouso e em trânsito; (4) treinamentos periódicos comprovados; (5) Relatório de Impacto à Proteção de Dados (RIPD) atualizado; (6) plano de resposta a incidentes testado. Sem essa documentação, a defesa se torna praticamente impossível diante da responsabilidade objetiva.